
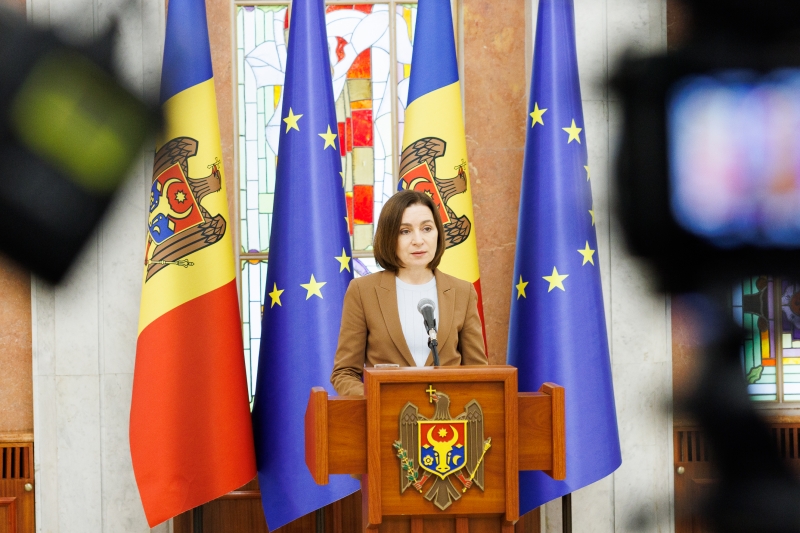
Declarațiile de presă susținute în urma ședinței Consiliului Național de Securitate
În octombrie 2026, sistemul guvernamental al Republicii Moldova a fost ținta unui atac cibernetic masiv. Instituțiile convocate de Consiliul Național de Securitate au prezentat investigațiile făcute cu privire la amploarea atacului, modul de operare a atacatorilor, deficiențele exploatate, măsurile imediate luate în acele zile, dar și propunerile pe termen mediu și lung de ordin sistemic pentru a întări securitatea cibernetică a statului și a asigura un nivel mai ridicat de protecție a serviciilor guvernamentale digitale.
Mai multe instituții ale statului au comunicat deja despre acest incident, dar este important să revenim la această discuție ca toți cetățenii să cunoască ce s-a întâmplat, chiar dacă pentru mulți dintre aceștia informațiile pot părea prea tehnice.
Ce s-a întâmplat:
Incidentul s-a produs în infrastructura administrată de Agenția de Guvernare Electronică (AGE), afectând câteva servicii. Cauza de fond a fost una structurală și de guvernanță, în care sistemele verificau doar aplicația care cere date, nu și identitatea utilizatorului sau dreptul lui de a accesa datele.
Astfel, o singură aplicație cu acces defect a deschis registrele a cel puțin zece instituții. Atacatorul, având un set de IDNP-uri, a intrat în sistem și a extras date pe care ulterior le-a folosit pentru a pătrunde mai departe și a extrage dosare complete.
Incidentul este consecința unei arhitecturi în care datele tuturor registrelor sunt accesibile printr-un singur punct, fără control al deținătorilor și fără limitări de volum. De asemenea, nu exista o alertă automată în situațiile în care se depășea o cotă anumită de extracție.
Cronologic, instituțiile au prezentat atacul în felul următor: cererile automate prin peste 638 de adrese IP care ascundeau sursa reală au început pe 19 octombrie seara. Cea mai intensă zi a fost 20 octombrie, circa un milion de cereri într-o singură zi, de 30 de ori mai mult decât media. Tot pe 20 octombrie au fost extrase peste 260.000 de date despre rude.


Pe 21 octombrie, AGE oprește exfiltrarea de date despre rude. Deja pe 23 octombrie începe blocarea atacatorilor. Pe 24 octombrie toate atacurile sunt blocate, iar atacatorii nu mai reușesc să fure date.
Tentativele au continuat, însă au fost blocate repetat de instituții.
Comunicarea instituțiilor statului despre incident a fost întârziată și nu a răspuns tuturor îngrijorărilor oamenilor. Lipsa unui protocol de comunicare pentru asemenea situații a dus la ezitări în roluri și reacții.
Ultimele evaluări arată că au fost accesate datele a în jur de 450.000 de cetățeni - este o cifră mai mică decât cifrele care s-au vehiculat în ultimele zile, dar oricum este o cifră mare. Acești oameni urmează să fie notificați de către Agenția de Guvernare Electronică.
Ce au făcut instituțiile statului între timp:
Atacul masiv a fost oprit. AGE a deconectat toate serviciile electronice și platformele integrate cu MPass, iar după remediere, acestea au fost repornite gradual.
Au fost rezolvate problemele din serviciul de autentificare și control al accesului. Se verifică ca sursa care cere datele să fie titularul acelor date. Au fost securizate punctele de acces prin autentificare obligatorie, au fost limitate răspunsurile care puteau fi oferite la date strict necesare.
Administratorii tuturor sistemelor integrate cu MPass au primit instrucțiuni și un test suplimentar de verificare implementat de urgență.
Ce trebuie să știe cetățenii:
În primul rând, atacul cibernetic nu a afectat integritatea datelor bancare. Chiar dacă au fost extrase datele IBAN, această informație nu este suficientă pentru a accesa conturile dumneavoastră bancare. Oricum, băncile vor fi informate despre oamenii ale căror date au fost accesate pentru a face verificări suplimentare în cazul în care vor fi inițiate tranzacții în numele acestor oameni.
Riscul este ca datele extrase să fie folosite în combinație, de exemplu IDNP-ul cu cunoașterea rudelor sau a datelor din permisul de conducere, uneori cu IBAN-ul pentru a contacta diverși oameni în scop de înșelăciune. Adică cineva care are acces la anumite date ale dumneavoastră vă poate suna sau scrie să se dea drept reprezentant al băncii, poliției și să ceară alte informații.


Dragi cetățeni,
Nicio instituție de stat și nicio bancă nu solicită prin telefon sau prin SMS coduri PIN, parole sau date de card. Când aveți un asemenea apel, închideți și sunați acea bancă sau poliția direct la numerele de telefon care sunt afișate pe paginile oficiale ale instituțiilor, nu pe numărul de la care ați fost sunați. E mai bine să refuzați un apel decât să cădeți pradă înșelăciunii.
Agenția de Guvernare Electronică a publicat numere de telefon și alte adrese de contact la care cetățenii se pot adresa dacă suspectează o tentativă de fraudă sau au nevoie de informații despre datele lor personale. Pentru intervenții imediate apelați 112.
Am convenit ca instituțiile, inclusiv Ministerul Educației, să pregătească o lecție-cadru pentru elevii de gimnaziu și liceu, în care tinerilor să li se explice câteva reguli de bază de protecție personală a datelor, precum evitarea unor parole prea simple sau unice pentru mai multe platforme și schimbarea periodică a acestora, activarea identificării în doi pași pentru email, pentru rețele sociale și alte aplicații, atenție sporită la link-uri suspecte sau oferte gratuite și alte soluții tehnice. Și sperăm că, ulterior, tinerii pot să îi ajute și pe părinții lor să fie mai vigilenți și mai protejați.
De asemenea, CNMC, în cooperare cu Agenția pentru Securitate Cibernetică, va pregăti un ghid simplu de protecție a datelor cu pași explicați clar pentru toți cetățenii.
Bunăstarea securității noastre cibernetice se bazează și pe capacitatea statului de a-și securiza infrastructura, dar și pe capacitatea fiecăruia dintre noi de a-și proteja datele.
Mai poate exista un risc. Oamenii să nu poată accesa anumite servicii din cauza căderii sau opririi preventive a unor platforme.
Una dintre cele mai grave consecințe este, de fapt, slăbirea încrederii în securitatea cibernetică a statului și siguranța serviciilor digitale, și anume aici instituțiile responsabile ale statului trebuie să acționeze imediat și sustenabil.
Ce vor face instituțiile statului:
Blocarea furtului de date a fost oprită, însă instituțiile trebuie să se adapteze continuu pentru a reduce pe viitor riscul unor asemenea atacuri.
Cele mai importante schimbări țin de limitarea datelor accesibile fără autentificare, testarea de securitate a tuturor serviciilor și reingineria infrastructurii pentru a avea o arhitectură digitală uniformă și securizată.
De asemenea, un lucru care trebuie reparat este fragmentarea responsabilităților între actorii guvernamentali, lucru care a întârziat detectarea problemei și, respectiv, coordonarea răspunsului la incident.
Astăzi la CNS am discutat multe soluții - soluții pe termen scurt care să remedieze problema creată recent, dar mai ales soluții pe termen mediu și lung, pentru că este clar că în epoca inteligenței artificiale aceste riscuri vor crește.
Am convenit că se va crea un grup de lucru sub conducerea domnului Prim-ministru și că acest grup de lucru, timp de o lună, va propune soluții sistemice pentru problemele care țin de securitate cibernetică în Republica Moldova, iar peste trei luni ne vom revedea la Consiliul Național de Securitate pentru a monitoriza progresul din aceste trei luni.
Am vorbit despre soluționarea problemelor de arhitectură, pentru că ce am menționat mai sus denotă că a fost o problemă serioasă de arhitectura sistemului, deci a fost o eroare.
Sistemul este vechi - și asta tot trebuie să spunem. Trebuie să avem și data expirării sistemelor, pentru că ne bucurăm atunci când lansăm un sistem nou, dar uneori instituțiile uită să stabilească care este termenul de exploatare și data expirării. E nevoie de un sistem nou și de un sistem care să rezolve problema de arhitectură pe care a avut-o acest sistem.
Am vorbit despre nevoia de a reforma sistemul de achiziții în domeniul tehnologiilor informaționale. Și aici vorbim despre faptul că e nevoie să securizăm mai mult procesul. Avem nevoie de parteneri în care Republica Moldova are încredere și pentru asta trebuie să intervenim inclusiv în legislație și să putem să responsabilizăm furnizorii - cei care creează aceste sisteme, pentru că, implicit, ei au acces și, respectiv, trebuie să poarte și răspundere pentru datele pentru care creează aceste sisteme.
Am discutat despre nevoia de a crea și implementa reguli clare pentru întreg ciclul de viață al sistemelor informaționale, deci, la toate etapele - de testare, operare și mentenanță. Și această măsură trebuie să garanteze că sistemele informaționale rămân sigure cu trecerea timpului, iar atunci când nu mai sunt sigure trebuie înlocuite.
Pe subiectul guvernanței, în primul rând, problema a fost depistată cu întârziere, iar atunci când a fost depistată, răspunsul instituțiilor nu a fost suficient de coordonat. Aici, Guvernul și-a asumat să vină cu o propunere pentru a delimita rolurile între instituții, așa încât să se evite suprapunerile în mandate și, în același timp, să se asigure o conlucrare interinstituțională rapidă și eficientă.
Și, cum am spus mai devreme, pe consolidarea securității cibernetice: teste periodice, actualizări, monitorizare continuă 24 de ore din 24, detectarea anomaliilor, identificarea și remedierea rapidă a vulnerabilităților, inclusiv prin utilizarea instrumentelor bazate pe inteligență artificială.
Este foarte clar că inteligența artificială creează riscuri - dar creează și oportunități și instituțiile noastre la fel trebuie să aibă acces la aceste instrumente și să poată să le folosească să depisteze eventuale vulnerabilități înainte să le depisteze actorii maligni.
Detaliile tehnice ale mai multor decizii nu pot fi făcute publice din motive de securitate pentru a nu ajunge la actorii rău intenționați.
Un asemenea atac nu ar fi fost posibil acum un an, însă viteza cu care se dezvoltă tehnologiile informaționale, în special inteligența artificială, permit ca acești actori rău intenționați să găsească vulnerabilități și să le exploateze foarte repede, lăsând puține urme care ar permite detectarea rapidă a atacului.
Utilizarea inteligenței artificiale reduce costul unui atac și îl face mai devastator.
Astfel de incidente cibernetice au avut loc în mai multe țări ale lumii care dispun de resurse financiare și tehnologii avansate precum Danemarca, Norvegia, Franța, Polonia, Spania, Coreea de Sud. Și pe continentul european, doar în acest an, au avut loc peste 8000 de incidente cibernetice. Pe măsura dezvoltării digitalizării țărilor, impactul atacurilor cibernetice devine din ce în ce mai periculos pentru state, sectoare critice ale economiei și, bineînțeles, securitatea cetățenilor.
Atacurile cibernetice pe plan mondial au vizat sisteme de purificare a apei, sisteme de distribuție a energiei sau de reglare a nivelului apei la hidrocentrale, producția de medicamente sau facilități medicale, sisteme de păstrare a alimentelor. Atacurile cibernetice au devenit tot mai frecvente și, deseori, fac parte din arsenalul războiului hibrid purtat de Rusia împotriva Europei. Cu regret, atacurile cibernetice au devenit o nouă normalitate, o amenințare cronică.
Republica Moldova trebuie să se adapteze din mers și să învețe cum să poată preveni astfel de incidente, iar atunci când apărarea este ocolită sau spartă, să depisteze și să intervină rapid, restabilind funcționalitatea serviciilor în cazul în care acestea au fost afectate.
Atacurile cibernetice sunt o problemă de securitate națională și recomand ca politicienii să evite transformarea acestei teme în spectacol. Doar instituțiile specializate în securitate cibernetică și securitate națională trebuie să se ocupe de acest subiect, nu cei care vor să facă spectacol.
Dragi cetățeni,
Tehnologiile informaționale se dezvoltă într-un ritm cu care e greu să ții pasul. Ele pot servi la lucruri bune, însă pot servi și unor persoane sau state rău intenționate. Știu că incertitudinea și îngrijorarea cu privire la acest subiect sunt mari și sunt firești. Lumea se schimbă rapid în jurul nostru, însă nu privim neputincioși. Statul trebuie să învețe să se protejeze și să ne protejeze și pe noi cât mai bine și cât mai rapid. Trebuie să investim în apărare, inclusiv cibernetică, în educație digitală și să fim cât mai precauți. Riscurile nu pot fi eliminate, însă putem învăța și deveni mai buni în a fi mai pregătiți să le reducem, iar atunci când se materializează să le facem față în mod organizat și rapid. Și bineînțeles, nu trebuie să renunțăm la digitalizare și la folosirea serviciilor digitale, în special într-un stat mic ca Republica Moldova. Digitalizarea este calea spre creștere eficienței, dar și spre îmbunătățirea accesului la serviciile publice.
Vă mulțumesc.
 Facebook
 Instagram
 X/Twitter
 Telegram
Audieri la Parlament privind atacurile cibernetice asupra sistemelor informaționale de stat
Subiecte examinate la ședințele comisiilor permanente în perioada 3-4 noiembrie 2026
Premierul Vasile Tofan, despre Raportul Comisiei Europene privind Republica Moldova: „Ținta de a închide provizoriu negocierile la începutul lui 2028 este ambițioasă, dar realizabilă”
Datele despre trafic, infrastructura rutieră, transport și parcări vor fi disponibile pe o platformă digitală comună
Sancțiuni mai dure pentru fraudele și contrafacerea instrumentelor de plată fără numerar
Facilități fiscale și vamale pentru 43 de autospeciale și echipamentele necesare pentru dezvoltarea sistemului „MD-ALERT”
Nouă beneficiari din Republica Moldova vor primi sprijin pentru proiecte de dezvoltare locală, prin programul european URBACT
Reguli noi privind activitățile desfășurate în afara orelor de serviciu de către funcționarii cu statut special din cadrul MAI
Consultările cu privire la reforma administrației publice locale au continuat la Parlament: „Avem un obiectiv comun: primării mai puternice, cu echipe specializate și servicii mai bune pentru oameni”
Premierul Vasile Tofan, intervenție la două forumuri europene: Avansăm spre UE și consolidăm securitatea energetică a țării
Viceprim-ministrul Valeriu Chiveri a discutat în Parlamentul britanic despre procesul de reintegrare și sprijinul Regatului Unit pentru Republica Moldova
Deputata Larisa Novac a participat la cea de-a 68-a Reuniune a Comisiei pentru afaceri juridice și cooperare internațională a APCEMN
Pachetul legislativ privind reforma administrației publice locale, discutat cu reprezentanții asociațiilor autorităților locale
Consolidarea parteneriatului strategic moldo-britanic și sprijinul pentru procesul de reintegrare discutate la Londra
Agenții economici din domeniul taxi, în vizorul Fisc: suma obligațiunilor fiscale declarate a depășit 872 de mii de lei
Consiliul Național de Securitate a aprobat măsuri pentru consolidarea securității cibernetice a Republicii Moldova
Vicepremierul Mihai Popșoi, la reuniunea statelor membre ale ICE: „R. Moldova urmează să deschidă negocierile pentru ultimele două clustere și mizează pe susținerea statelor membre ale UE”
Școli și grădinițe din mai multe localități vor beneficia de sprijin pentru îmbunătățirea accesului copiilor romi la educație
Comisara europeană pentru extindere, Marta Kos, va efectua o vizită în Republica Moldova
Peste 450 000 de cetățeni, vizați de atacul cibernetic. Maia Sandu: „AGE îi va notifica prin scrisori electronice, iar băncile vor fi informate”
FOTO // Piața agroalimentară din Bălți va fi modernizată cu o investiție de 16,5 milioane de lei, susținută de Guvern
 Banca Națională a Moldovei

Consiliul Național de Securitate a aprobat măsuri pentru consolidarea securității cibernetice a Republicii Moldova
Finanțare suplimentară pentru dezvoltarea infrastructurii de gestionare a deșeurilor solide din mai multe regiuni ale țării
Ședința Consiliului Național de Securitate a fost convocată pentru vineri, 6 noiembrie, ora 10.00
Drepturile omului și apropierea celor două maluri ale Nistrului, discutate pe platforma Parlamentului Federal al Germaniei
Valeriu Chiveri a discutat la Berlin despre evoluțiile procesului de reglementare transnistreană

Maia Sandu, despre interdicția impusă lui Vadim Krasnoselski: „Vom vedea mai multe încercări de destabilizare din partea Rusiei”
Maia Sandu, despre tentativa de suspendare: „Mulți dintre cei care au semnat acest document fac jocul Moscovei”
VIDEO // Guvernul va crea un grup de lucru pentru consolidarea securității cibernetice
Igor Grosu la 60 de ani de la fondarea formației „Noroc”: „Este un adevărat simbol al neamului nostru”
Expert: Decizia Chișinăului în privința lui Krasnoselski ar putea dejuca un scenariu pregătit la Moscova
Chișinăul și Bucureștiul aprofundează proiectele comune în infrastructură și energie
GALERIE FOTO // Recepție oferită de Ambasada Azerbaidjanului la Chișinău dedicată Zilei Victoriei: mesaje de pace și un recital de muzică azeră
O nouă sesiune a Programului EcoVoucher: circa 3 mii de familii își vor putea procura electrocasnice eficiente energetic
FOTO // Republica Moldova prezentă, în premieră, cu un pavilion național la China International Import Expo
VIDEO // Raportul de activitate al Guvernului în primele 100 de zile. Dan Suruceanu: „Construim un sector cultural modern, ancorat în valorile și interesele noastre naționale”
VIDEO // Un tânăr de 18 ani a fost reținut în flagrant în timp ce primea bani într-un caz de escrocherie
Benzina și motorina, mai ieftine în weekend
O femeie din Chișinău a pierdut peste 18.000 de euro și dolari într-o escrocherie telefonică
VIDEO // Condiții moderne de cazare pentru elevii Colegiului „Alexei Mateevici” din Chișinău: căminul instituției va fi renovat
VIDEO // ANSA avertizează asupra riscului de gripă aviară și îndeamnă gospodarii să protejeze păsările domestice
UPDATE // Activitatea punctului de trecere a frontierei Costești–Stânca a fost reluată
Primiți cele mai recente știri direct pe E-mailul dvs.

Primiți cele mai recente știri direct pe E-mailul dvs.