
Premierul Vasile Tofan despre atacul cibernetic asupra serviciilor digitale publice: „Autoritățile investighează inclusiv posibila implicare a unor actori statali străini”
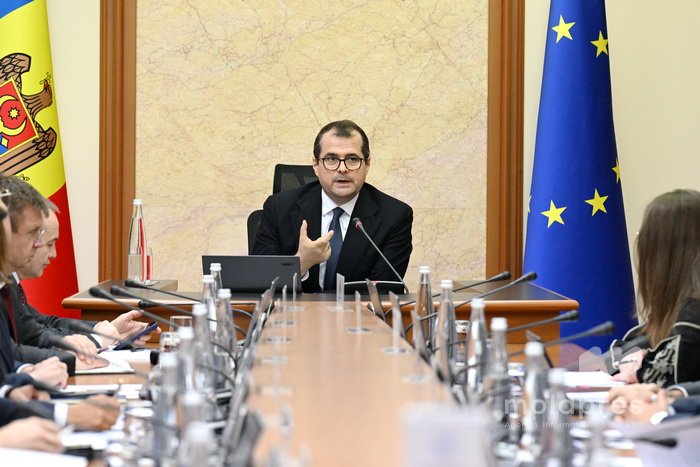
Atacurile cibernetice din perioada 19–23 octombrie au vizat aproximativ un milion de IDNP-uri, iar datele preliminare indică faptul că, în circa 750.000 de cazuri, a fost extras cel puțin un element de informație. Premierul Vasile Tofan a declarat la începutul ședinței de astăzi a Guvernului că Republica Moldova este ținta unor atacuri coordonate și de amploare, care vizează atât datele cetățenilor, cât și infrastructura digitală a statului. Potrivit șefului Executivului, autoritățile investighează inclusiv posibila implicare a unor actori statali străini, transmite MOLDPRES.


„Incidentul cibernetic mi se pare foarte important, principalul subiect pe agenda zilei. Țara noastră este ținta unor atacuri cibernetice coordonate și de amploare. Nu vorbim doar despre un incident izolat”, a afirmat Vasile Tofan.


Premierul a precizat că există indicii privind campanii mai ample, iar serviciile competente investighează inclusiv implicarea unor actori statali străini în incidentul recent.


„Sunt vizate nu doar datele cetățenilor, ci și infrastructura digitală a statului. Trebuie să tratăm securitatea cibernetică drept o chestiune de siguranță națională”, a subliniat șeful Guvernului.


Conform premierului, în perioada 19–23 octombrie au fost înregistrate mai multe atacuri care au vizat aproximativ un milion de IDNP-uri. Datele preliminare arată că, în circa 750.000 de cazuri, atacatorii au extras informații.


„Asta nu înseamnă că 750.000 de conturi au fost sparte. Asta înseamnă că, în 750.000 de cazuri, cel puțin un element de date – numele, prenumele, anul nașterii sau cel puțin un astfel de element – a fost extras”, a explicat Vasile Tofan.


Șeful Executivului a spus că atacatorii au exploatat vulnerabilități ale unor servicii digitale și au automatizat extragerea informațiilor. Unele dintre aceste vulnerabilități ar fi putut rămâne nedescoperite în condiții obișnuite, însă utilizarea inteligenței artificiale ar fi facilitat identificarea și exploatarea lor.


„Trebuie să recunoaștem că unele sisteme aveau aceste vulnerabilități, iar responsabilitatea noastră este să le remediem și să prevenim repetarea incidentului”, a declarat premierul.


Tofan a precizat că datele cardurilor bancare nu au fost compromise, întrucât acestea nu sunt stocate pe serverele Guvernului, ci pe serverele băncilor și ale operatorilor sistemelor de plăți.

Potrivit lui Vasile Tofan, principalul risc pentru cetățeni, în perioada următoare, este utilizarea datelor extrase în tentative de inginerie socială. Persoanele vizate ar putea primi mesaje SMS, e-mailuri sau apeluri telefonice prin care infractorii încearcă să le câștige încrederea, folosind informații personale pentru a obține parole sau alte date confidențiale.


„Riscul principal este ca cetățenii să fie subiectul ingineriilor sociale, să primească SMS-uri, e-mailuri sau apeluri în care potențialii fraudatori să încerce să construiască încrederea, să numească unele date extrase în acest ultim atac și să-i convingă să divulge o parolă primită prin SMS, o parolă de e-mail sau alte informații”, a avertizat premierul.


El a îndemnat cetățenii să fie vigilenți, în special în zilele următoare, și să nu acceseze linkuri nesolicitate sau să divulge parole și coduri de verificare în urma unor apeluri ori mesaje suspecte.


„Rog încă o dată toți cetățenii să fie cât mai vigilenți, în special în zilele care urmează”, a declarat Vasile Tofan.


Premierul a anunțat că, la 23 octombrie, autoritățile au oprit extragerea neautorizată a datelor și au dispus verificarea a 82 de servicii digitale importante. Dintre acestea, 30 au fost deconectate preventiv.

Potrivit lui Tofan, au urmat noi tentative de atac la 25 și 27 octombrie, care au fost detectate și blocate. Majoritatea serviciilor vizate au fost remediate, iar autoritățile lucrează la restabilirea funcționalității acestora.


„Ne cerem scuze dacă anumite servicii publice nu vor fi disponibile. Rugăm foarte mult să înțelegeți de ce facem acest lucru”, a spus premierul.


El a precizat că serviciul MPAS a fost restabilit, în timp ce funcționalitățile care necesită verificări suplimentare sunt tratate separat.

La gestionarea incidentului participă echipele Agenției de Guvernare Electronică (AGE), Serviciului Tehnologia Informației și Securitate Cibernetică (STISC), Agenției pentru Securitate Cibernetică (ASC) și Serviciului de Informații și Securitate (SIS).

Premierul a anunțat și implicarea specialiștilor din sectorul privat. Compania Orange Systems oferă expertiză tehnică fără beneficii financiare, potrivit declarațiilor sale.


„Am implicat expertiză tehnică inclusiv din partea sectorului privat. Vreau să fiu transparent: este compania Orange Systems, care face acest lucru fără niciun beneficiu financiar. Cred că este important să implicăm cei mai buni specialiști în securitate cibernetică pe care îi avem aici, în Republica Moldova, inclusiv pentru că avem resurse limitate”, a afirmat Tofan.


Premierul a declarat că, pe lângă remedierea vulnerabilităților identificate, autoritățile vor întreprinde schimbări structurale pentru consolidarea securității digitale a statului.


„Pe termen scurt, prioritatea este să reparăm vulnerabilitățile din moment, dar trebuie să facem schimbări structurale”, a spus Vasile Tofan.


Una dintre priorități este îmbunătățirea coordonării dintre instituțiile responsabile de infrastructura digitală. În acest sens, Guvernul va lucra la consolidarea guvernanței și a colaborării dintre AGE, STISC, ASC, Centrul pentru Tehnologia Informației și Comunicațiilor în domeniul apărării (CTIV) și Agenția Servicii Publice (ASP).

Tofan a anunțat, de asemenea, accelerarea creării unui centru național de securitate cibernetică, denumit SOC, care va funcționa în cadrul ASC.


„Avem nevoie de un centru național de securitate cibernetică, SOC, dar nu este o entitate nouă, este o funcționalitate care va fi la ASC. ASC lucrează deja de ceva timp pentru asta și suntem în ultimele luni de finalizare a acestui proiect. Este foarte important să avem acest SOC național”, a declarat premierul.


O altă măsură vizează contractarea rapidă a unor soluții de protecție tehnologică. Conform șefului Executivului, la ședința Centrului Național de Management al Crizelor, desfășurată în ajun, au fost date instrucțiuni pentru identificarea și contractarea unor instrumente precum Cloudflare și Web Application Firewall.


„Sunt soluții care nu costă foarte mulți bani, dar ar fi putut preveni în mare parte situația actuală, incidentul actual”, a afirmat Tofan.


Premierul a mai anunțat că autoritățile au nevoie de audit permanent și de scanarea automată a vulnerabilităților, inclusiv cu ajutorul inteligenței artificiale.


„Cu AI poți lupta doar folosind și de partea noastră AI. Am apelat la partenerii noștri externi pentru a ne ajuta să obținem acces la modele care nu sunt disponibile publicului larg. Am apelat inclusiv la partenerii noștri din Estonia pentru a ne ajuta cu expertiză”, a spus premierul.


În contextul incidentului, Vasile Tofan a anunțat și schimbări la nivelul conducerii Agenției de Guvernare Electronică. Directoarea AGE, Nicoleta Colomeeț, se va retrage din funcție, iar interimatul va fi asigurat de Artiom Cociu.

Pentru a evidenția amploarea amenințărilor cibernetice, Vasile Tofan a făcut referire la incidente raportate în alte state, menționând Danemarca, Franța și Coreea de Sud.

Potrivit cifrelor prezentate de premier, în Danemarca, la 6 octombrie, aproximativ 8,8 milioane de conturi ar fi fost făcute publice. În Franța, un incident din aprilie, care a vizat Agenția Națională pentru Acte de Identitate, ar fi afectat aproximativ 11,7 milioane de conturi. Totodată, Tofan a menționat compromiterea conturilor a circa 33 de milioane de utilizatori ai platformei sud-coreene Coupang.


„Aceste atacuri sunt coordonate și se întâmplă inclusiv în cazul unor țări cu bugete mult mai mari, cu resurse mult mai mari decât ale noastre. Acest lucru accentuează încă o dată cât de vulnerabili suntem noi, cu resursele noastre mult mai limitate”, a afirmat șeful Guvernului.


Premierul a făcut referire și la raportul Agenției Uniunii Europene pentru Securitate Cibernetică (ENISA), care, potrivit datelor invocate de acesta, a consemnat 8.200 de incidente în ultima perioadă de raportare, dintre care 2.600 au vizat sectorul public.


„Chiar dacă nu putem controla toate incidentele, avem obligația să fim maxim de transparenți în ceea ce privește lucrurile care s-au întâmplat, vulnerabilitățile existente și modul în care reacționăm ca stat”, a declarat Vasile Tofan.


Premierul a menționat în context două proiecte aflate pe agenda ședinței de astăzi a Guvernului: unul privind combaterea fraudelor cu mijloace de plată fără numerar și altul referitor la identificarea electronică și serviciile de încredere, inclusiv semnătura electronică. Potrivit lui, ambele inițiative au fost pregătite anterior și urmăresc consolidarea capacităților digitale ale statului.
 Facebook
 Instagram
 X/Twitter
 Telegram
Un bărbat din capitală a fost reținut de CNA după ce ar fi primit peste 3.000 de euro și 7.600 de lei pentru a facilita soluționarea unor probleme imobiliare
Republica Moldova își propune să extindă ariile naturale protejate la 10% din teritoriu
STISC: Datele personale a circa 750.000 de persoane ar fi fost extrase în urma atacului cibernetic asupra serviciilor publice digitale
Locuitorii din Drochia vor participa la identificarea proiectelor de revitalizare urbană
Judecătoarea Viorelia Grigoraș a promovat evaluarea externă
Armata Națională a primit echipamente logistice din partea Regatului Unit
Peste 1,4 milioane de lei, prejudiciu în trei cazuri de escrocherie telefonică raportate recent
Creștinii ortodocși de stil vechi o sărbătoresc pe Sfânta Cuvioasă Parascheva, ocrotitoarea Moldovei
Peste 30 de specialiști din Republica Moldova participă în România la instruiri pentru îmbunătățirea examenelor naționale
Un cetățean străin a fost condamnat la 15 ani de închisoare pentru că a atacat două persoane cu un cuțit
Centrul perinatal din Criuleni își va relua activitatea pe 2 noiembrie
Un bărbat din Chișinău a fost condamnat la închisoare pentru conducere repetată în stare de ebrietate
Ambulanța a intervenit la aproape 15.000 de solicitări într-o săptămână
Un angajat al INSP, reținut pentru presupuse acte de corupție. Procurorii cer arest preventiv
Guvernul oferă câte 200.000 de lei profesorilor care vor preda în limba română în școlile din UTA Găgăuzia și Taraclia
Energocom anunță schimbări la plata facturilor pentru gaze
Premierul Vasile Tofan despre atacul cibernetic asupra serviciilor digitale publice: „Autoritățile investighează inclusiv posibila implicare a unor actori statali străini”
Militarii moldoveni participă la exercițiul multinațional „Wind Spring 26”, desfășurat în România
 Banca Națională a Moldovei

Premierii Vasile Tofan și Luca Niculescu au vizitat Stația Electrică Chișinău
Guvernul lansează o nouă rundă de consultări publice privind pachetul legislativ pentru reforma administrației publice locale
Igor Grosu, la întrevederea cu Prim-ministrul României: „Avem nevoie de mai multe poduri peste Prut și mai puține frontiere între noi”
Premierul Vasile Tofan, după întrevederea cu omologul său Român, Luca Niculescu: „Ne leagă viitorul pe care vrem să-l construim împreună”
Discursul Premierului Vasile Tofan, la conferința de presă comună cu omologul român, Luca Niculescu

CEC: Sistemele informaționale electorale și datele alegătorilor nu au fost afectate de incidentul de securitate cibernetică
Serghei Diaconu: „Datele extrase în urma atacului cibernetic nu pot fi folosite direct pentru fraude financiare”
Guvernul anunță schimbări la conducerea AGE și a Agenției Geodezie, Cartografie și Cadastru
Un bărbat din capitală a decedat din cauza complicațiilor provocate de gripă
Fermierii pot solicita sprijin de până la 500 mii de lei pentru sporirea fertilității solului
FOTO // Un laborator de mecanică agricolă, inaugurat la Colegiul Agroindustrial din Grinăuți, Ocniţa
Candidații înregistrați la alegerile regionale se pot retrage din cursa electorală până pe 5 noiembrie
Cinci campioni europeni și șase medalii pentru Republica Moldova la Campionatul European de Muaythai de la Paris
Dolarul se apreciază ușor, iar euro scade
Vicepremierul Mihai Popșoi efectuează o vizită de lucru în Regatul Țărilor de Jos. Agenda întrevederilor oficiale
Ministerul Agriculturii propune prelungirea licențierii importurilor de cereale și oleaginoase până la sfârșitul anului
Premierii Vasile Tofan și Luca Niculescu au vizitat Stația Electrică Chișinău
Institutul de Cardiologie a primit echipamente medicale moderne în valoare de 3,2 milioane de lei
Președintele american susține că o întâlnire Putin-Zelenski va fi organizată foarte curând
Petrolul s-a ieftinit cu aproape doi dolari pe baril, pe fondul negocierilor de pace din orientul mijlociu
Agenda evenimentelor, miercuri, 28 octombrie
Primiți cele mai recente știri direct pe E-mailul dvs.

Primiți cele mai recente știri direct pe E-mailul dvs.