
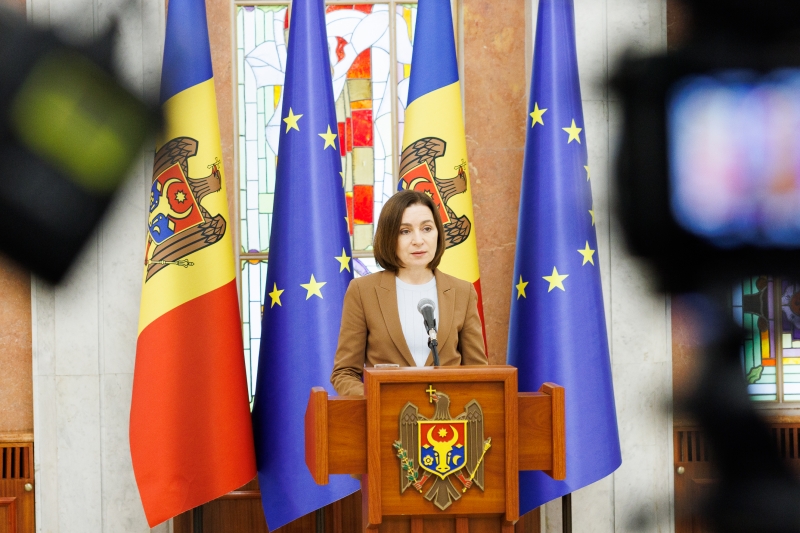
Заявления для прессы по итогам заседания Национального совета безопасности
В октябре 2026 года правительственная система Республики Молдова подверглась масштабной кибератаке. Учреждения, созванные Национальным советом безопасности, представили результаты расследований, касающиеся масштабов атаки, методов работы злоумышленников, выявленных уязвимостей, неотложных мер, принятых в те дни, а также средне- и долгосрочных системных предложений по укреплению кибербезопасности государства и обеспечению более высокого уровня защиты цифровых правительственных услуг.

Несколько государственных учреждений уже сообщили об этом инциденте, однако важно вернуться к этой дискуссии, чтобы все граждане знали, что произошло, даже если для многих из них эта информация может показаться слишком технической.

Что произошло:

Инцидент произошёл в инфраструктуре, администрируемой Агентством электронного управления (АЭУ), и затронул несколько сервисов. Первопричина носила структурный характер и была связана с управлением: системы проверяли только приложение, запрашивающее данные, но не личность пользователя и не его право на доступ к этим данным.

Таким образом, одно приложение с неправильно настроенным доступом открыло реестры как минимум десяти учреждений. Имея набор IDNP, злоумышленник проник в систему и извлёк данные, которые впоследствии использовал для дальнейшего проникновения и извлечения полных досье.

Инцидент стал следствием архитектуры, при которой данные всех реестров доступны через единую точку, без контроля со стороны владельца  и без ограничений по объёму. Кроме того, не существовало автоматического оповещения в случаях превышения определённой квоты извлечения данных.

В хронологическом порядке учреждения представили атаку следующим образом: автоматизированные запросы с более чем 638 IP-адресов, скрывавших реальный источник, начались вечером 19 октября. Самым интенсивным днём было 20 октября — около одного миллиона запросов за один день, что в 30 раз превышало средний показатель. Также 20 октября было извлечено более 260 000 сведений о родственниках.


21 октября АЭУ остановило эксфильтрацию данных о родственниках. Уже 23 октября началась блокировка злоумышленников. 24 октября все атаки были заблокированы, и злоумышленникам больше не удавалось похищать данные.

Попытки продолжались, однако учреждения неоднократно их блокировали.

Коммуникация государственных учреждений по поводу инцидента была запоздалой и не ответила на все опасения граждан. Отсутствие протокола коммуникации для подобных ситуаций привело к нерешительности в распределении ролей и реагировании.

Последние оценки показывают, что были получены данные примерно 450 000 граждан — это меньше цифр, звучавших в последние дни, но всё равно большое количество. Эти граждане будут уведомлены Агентством электронного управления.

Что тем временем сделали государственные учреждения:

Масштабная атака была остановлена. АЭУ  отключило все электронные сервисы и платформы, интегрированные с MPass, а после устранения проблем они были постепенно запущены вновь.

Проблемы в сервисе аутентификации и контроля доступа были устранены. Проверяется, является ли источник, запрашивающий данные, владельцем этих данных. Точки доступа были защищены обязательной аутентификацией, а ответы ограничены только строго необходимыми данными.

Администраторы всех систем, интегрированных с MPass, получили инструкции и дополнительный тест проверки, внедрённый в экстренном порядке.

Что должны знать граждане:

Прежде всего, кибератака не повлияла на целостность банковских данных. Даже если были извлечены данные IBAN, этой информации недостаточно для доступа к вашим банковским счетам. В любом случае банки будут проинформированы о лицах, к чьим данным был получен доступ, чтобы проводить дополнительные проверки в случае инициирования транзакций от имени этих людей.

Риск заключается в том, что извлечённые данные могут быть использованы в комбинации — например, IDNP вместе с информацией о родственниках или данными водительского удостоверения, а иногда и с IBAN — для связи с различными людьми с целью мошенничества. То есть человек, имеющий доступ к определённым вашим данным, может позвонить вам или написать, выдавая себя за представителя банка или полиции, и попросить предоставить дополнительную информацию.


Дорогие граждане,

Ни одно государственное учреждение и ни один банк не запрашивают по телефону или через SMS PIN-коды, пароли или данные банковских карт. Если вам поступил такой звонок, положите трубку и позвоните в соответствующий банк или полицию напрямую по номерам телефонов, указанным на официальных страницах учреждений, а не по номеру, с которого вам звонили. Лучше отказаться от разговора, чем стать жертвой мошенничества.

Агентство электронного управления опубликовало номера телефонов и другие контактные данные, по которым граждане могут обратиться, если подозревают попытку мошенничества или нуждаются в информации о своих персональных данных. Для немедленного вмешательства звоните по номеру 112.

Мы договорились, что учреждения, включая Министерство образования, подготовят типовой урок для учащихся гимназий и лицеев, на котором молодым людям объяснят несколько основных правил защиты персональных данных: необходимость избегать слишком простых паролей и использования одного пароля на нескольких платформах, регулярно менять пароли, активировать двухэтапную аутентификацию для электронной почты, социальных сетей и других приложений, проявлять повышенное внимание к подозрительным ссылкам или бесплатным предложениям, а также использовать другие технические решения. Надеемся, что впоследствии молодые люди смогут помочь и своим родителям стать более внимательными и защищёнными.

Кроме того, Национальный центр управления кризисами совместно с Агентством кибербезопасности подготовит простое руководство по защите данных с чётко разъяснёнными шагами для всех граждан.

Надёжность нашей кибербезопасности зависит как от способности государства защищать свою инфраструктуру, так и от способности каждого из нас защищать свои данные.

Может существовать и другой риск: люди не смогут получить доступ к определённым услугам из-за сбоя или превентивного отключения некоторых платформ.

Одним из наиболее серьёзных последствий  является ослабление доверия к кибербезопасности государства и надёжности цифровых услуг. Именно здесь ответственные государственные учреждения должны действовать немедленно и последовательно.

Что будут делать государственные учреждения:

Кража данных остановлена, однако учреждения должны постоянно адаптироваться, чтобы в будущем снижать риск подобных атак.

Наиболее важные изменения связаны с ограничением объёма данных, доступных без аутентификации, проверкой безопасности всех сервисов и реинжинирингом инфраструктуры для создания единой и защищённой цифровой архитектуры.

Кроме того, необходимо устранить фрагментацию ответственности между государственными структурами, которая задержала выявление проблемы и, соответственно, координацию реагирования на инцидент.

Сегодня на заседании НСБ мы обсудили множество решений — краткосрочных решений для устранения недавно возникшей проблемы, но прежде всего средне- и долгосрочных решений, поскольку очевидно, что в эпоху искусственного интеллекта эти риски будут возрастать.

Мы договорились создать рабочую группу под руководством господина премьер-министра. В течение месяца эта рабочая группа предложит системные решения проблем, связанных с кибербезопасностью в Республике Молдова, а через три месяца мы вновь соберёмся на заседании Совета национальной безопасности, чтобы провести мониторинг прогресса за этот период.

Мы говорили об устранении архитектурных проблем, поскольку описанная выше ситуация свидетельствует о серьёзной ошибке в архитектуре системы.

Система устарела — об этом тоже необходимо сказать. Мы должны устанавливать срок окончания эксплуатации систем, поскольку радуемся, когда запускаем новую систему, но иногда учреждения забывают определить срок её использования и дату окончания эксплуатации. Необходима новая система, которая решит архитектурную проблему, существовавшую в этой системе.

Мы говорили о необходимости реформировать систему закупок в сфере информационных технологий. Речь идёт о том, что процесс необходимо сделать более безопасным. Нам нужны партнёры, которым Республика Молдова доверяет, и для этого необходимо внести изменения, в том числе в законодательство, чтобы возложить ответственность на поставщиков — тех, кто создаёт эти системы, поскольку они имеют к ним доступ и, соответственно, должны нести ответственность за данные, для работы с которыми создаются эти системы.

Мы обсудили необходимость создания и внедрения чётких правил для всего жизненного цикла информационных систем, то есть для всех этапов — тестирования, эксплуатации и технического обслуживания. Эта мера должна гарантировать, что информационные системы остаются безопасными с течением времени, а когда перестают быть безопасными, они должны заменяться.

Что касается управления, прежде всего проблема была выявлена с опозданием, а после её выявления реакция учреждений не была достаточно скоординированной. Правительство обязалось представить предложение по разграничению ролей между учреждениями, чтобы избежать пересечения полномочий и одновременно обеспечить быстрое и эффективное межведомственное взаимодействие.

И, как уже было сказано, необходимо укреплять кибербезопасность: проводить регулярные тесты и обновления, осуществлять непрерывный мониторинг 24 часа в сутки, выявлять аномалии, быстро обнаруживать и устранять уязвимости, в том числе с использованием инструментов на основе искусственного интеллекта.

Совершенно очевидно, что искусственный интеллект создаёт риски, но он также создаёт возможности, и наши учреждения должны иметь доступ к этим инструментам и уметь использовать их для выявления потенциальных уязвимостей раньше, чем их обнаружат злоумышленники.

Технические детали ряда решений не могут быть обнародованы по соображениям безопасности, чтобы они не стали известны злоумышленникам.

Подобная атака была бы невозможна ещё год назад, однако скорость развития информационных технологий, особенно искусственного интеллекта, позволяет злоумышленникам очень быстро находить и эксплуатировать уязвимости, оставляя мало следов, которые позволили бы оперативно обнаружить атаку.

Использование искусственного интеллекта снижает стоимость атаки и делает её более разрушительной.

Подобные киберинциденты происходили во многих странах мира, располагающих финансовыми ресурсами и передовыми технологиями, таких как Дания, Норвегия, Франция, Польша, Испания и Южная Корея. Только в этом году на европейском континенте произошло более 8 000 киберинцидентов. По мере развития цифровизации стран воздействие кибератак становится всё более опасным для государств, критически важных секторов экономики и, конечно же, безопасности граждан.

Кибератаки по всему миру были направлены на системы очистки воды, системы распределения энергии или регулирования уровня воды на гидроэлектростанциях, производство лекарств и медицинские учреждения, системы хранения продуктов питания. Кибератаки становятся всё более частыми и нередко являются частью арсенала гибридной войны, которую Россия ведёт против Европы. К сожалению, кибератаки стали новой нормой, хронической угрозой.

Республика Молдова должна адаптироваться к меняющимся условиям и учиться предотвращать подобные инциденты, а в случае обхода или взлома защиты — быстро обнаруживать угрозу и вмешиваться, восстанавливая функционирование услуг, если они были затронуты.

Кибератаки являются проблемой национальной безопасности, и я рекомендую политикам не превращать эту тему в спектакль. Заниматься этим вопросом должны только учреждения, специализирующиеся на кибербезопасности и национальной безопасности, а не те, кто хочет устроить шоу.

Дорогие граждане,

Информационные технологии развиваются такими темпами, за которыми трудно успевать. Они могут использоваться во благо, но также могут служить лицам или государствам, имеющим злые намерения. Знаю, что неопределённость и обеспокоенность по этому поводу велики и естественны. Мир вокруг нас быстро меняется, но мы не смотрим на это беспомощно. Государство должно учиться защищать себя и нас как можно лучше и быстрее. Мы должны инвестировать в оборону, в том числе кибернетическую, в цифровое образование и быть максимально осторожными. Риски невозможно устранить полностью, однако мы можем учиться и становиться лучше подготовленными к их снижению, а когда они материализуются — противостоять им организованно и быстро. И, конечно же, мы не должны отказываться от цифровизации и использования цифровых услуг, особенно в таком небольшом государстве, как Республика Молдова. Цифровизация — это путь к повышению эффективности, а также к улучшению доступа к государственным услугам.

Благодарю вас.
 Facebook
 Instagram
 X/Twitter
 Telegram
Итоги заседаний постоянных комиссий парламента 3-4 ноября 2026 года
Премьер-министр Василе Тофан об Отчёте Европейской комиссии по Республике Молдова: «Цель предварительно завершить переговоры в начале 2028 года амбициозна, но достижима»
Данные о дорожном движении, дорожной инфраструктуре, транспорте и парковках будут доступны на единой цифровой платформе
Более строгие наказания за мошенничество и подделку безналичных платежных инструментов
Налоговые и таможенные льготы для 43 единиц спецтехники и оборудования, необходимого для развития системы MD-ALERT
Девять бенефициаров из Республики Молдова получат поддержку для проектов местного развития в рамках европейской программы URBACT
Новые правила деятельности, осуществляемой вне служебного времени госслужащими со специальным статусом в рамках МВД
Консультации по реформе местного публичного управления продолжились в парламенте: «У нас общая цель: более сильные примэрии со специализированными командами и лучшими услугами для людей»
Премьер-министр Василе Тофан выступил на двух европейских форумах: Мы продвигаемся к ЕС и укрепляем энергетическую безопасность страны
Вице-премьер Валериу Киверь обсудил в британском парламенте процесс реинтеграции и поддержку Соединенным Королевством Республики Молдова
Депутат Лариса Новак участвовала в 68-м заседании Комиссии по правовым вопросам и международному сотрудничеству ПАЧЭС
Законодательный пакет по реформе местного публичного управления обсудили с представителями ассоциаций местных органов власти
Укрепление стратегического молдавско-британского партнерства и поддержка процесса реинтеграции обсуждены в Лондоне
Укрепление стратегического молдавско-британского партнерства и поддержка процесса реинтеграции обсуждены в Лондоне
Еврокомиссар по вопросам расширения Марта Кос совершит визит в Республику Молдова
Более 450 000 граждан стали объектами кибератаки. Майя Санду: «Агентство электронного управления уведомит их с помощью электронных писем, а банки будут проинформированы»
Рабочая группа под руководством премьер-министра Василе Тофана предложит решения для укрепления кибербезопасности
Майя Санду о запрете, введенном в отношении Вадима Красносельского: Мы увидим новые попытки дестабилизации со стороны России
Майя Санду о попытке отстранения от должности: Многие из подписавших этот документ ведут игру Москвы
ВИДЕО// Правительство создаст рабочую группу по укреплению кибербезопасности
Эксперт: Решение Кишинева в отношении Красносельского может сорвать подготовленный в Москве сценарий
 Национальный Банк Молдовы

Дополнительное финансирование для развития инфраструктуры управления твердыми отходами в ряде регионов страны
Заседание Национального совета безопасности созвано на пятницу, 6 ноября, 10:00
Права человека и сближение двух берегов Днестра обсудили на площадке бундестага Германии
Валериу Киверь обсудил в Берлине развитие процесса приднестровского урегулирования
Эксперты обоих берегов Днестра возобновили диалог в области социальных вопросов и гуманитарной помощи после двухлетнего перерыва

Новый этап программы "EcoVoucher": Около 3 тысяч семей смогут приобрести энергоэффективную бытовую технику
ФОТО// Республика Молдова впервые представлена национальным павильоном на China International Import Expo
Бензин и дизельное топливо подешевеют на выходных
Дополнительное финансирование для развития инфраструктуры управления твердыми отходами в ряде регионов страны
Кишинев и Киев укрепляют сотрудничество в сфере европейской интеграции
ВИДЕО// Более справедливые правила для тех, кто продает жилье: какие налоговые изменения будут применяться с 2027 года
Республика Молдова и Румыния внедрят совместные меры для ускорения движения грузовиков на границе
Реакция правительства на угрозу ПСРМ вынести вотум недоверия. Думитру Чорич: Призываем их отказаться от политических дымовых завес
Осенняя кампания "Поколение леса" объединяет посадку деревьев и сбор одежды для нуждающихся
Молдавские крепкие напитки завоевали 12 медалей на международном конкурсе в Брюсселе
ФОТОГАЛЕРЕЯ// Великий Эмиль Лотяну в фотохронике МОЛДПРЕС: Редкие снимки со съёмочных площадок к 90-летию со дня рождения
Зарегистрировано более 275 000 заявок на получение компенсаций за энергоносители
Премьер Василе Тофан: Молдова должна поддерживать хорошие отношения с США независимо от результатов выборов
Президент Майя Санду побывала на концерте группы "Noroc", которая "сохранила живыми румынский язык и достоинство поколения, завоевавшего независимость"
Что означает стратегическое согласование с ценностями ЕС. Кристина Герасимов объясняет, какие выгоды может получить Молдова
Оценка Василе Тофана правительству, которым он руководит: почему он не поставил себе более высокую оценку
Получайте последние новости прямо на вашу электронную почту

Получайте последние новости прямо на вашу электронную почту